domingo, 22 de abril de 2018

Importancia de la norma ISO 9126

La ISO dispone de dos definiciones de usabilidad: la primera por parte del programador o software,
nos referimos a la ISO /ICE 9126 que está enfocada a la calidad del producto y hace referencia al software:

“La usabilidad se refiere a la capacidad de un software de ser comprendido, aprendido, usado y
ser atractivo para el usuario, en condiciones específicas de uso” y la segunda que es la
ISO/IEC 9241 que se refiere al usuario en mayor capacidad describiéndolo de esta manera:
“Usabilidad es la efectividad, eficiencia y satisfacción con la que un producto permite
alcanzar objetivos específicos a usuarios específicos en un contexto de uso específico”.


La especificación y la evaluación de la calidad del producto
de software se puede conseguir definiendo características de
calidad apropiadas, tomando en cuenta el objetivo de uso del producto de software.

La norma ISO/IEC 9126 consta de cuatro partes importantes para el Aseguramiento de la Calidad:

  • Modelo de Calidad: Definido como ISO/IEC 9126-1, estructura los atributos de calidad de software mediante la funcionalidad, fiabilidad, utilidad, eficacia, capacidad de mantenimiento y portabilidad.
  • Métricas externas: Es la Capacidad de Análisis del modelo de calidad
  • Métricas internas: Es la Capacidad de Cambio del modelo de calidad.
  • Calidad en el uso de métricas: Son los procedimientos o criterios para la adaptación del modelo.

jueves, 15 de marzo de 2018

Tema II "Calidad en PROYECTOS de TI".


ISO 9011

 Indica como auditar los procesos que constituyen al sistema de gestión de la calidad. Las directrices también abarcan a un sistema de gestión ambiental o según ISO 14001 / 96. Existen guías de apoyo, especialmente para la documentación e implantación de un sistema de gestión de la calidad acorde a ISO 9001 / 2000.
Una de las novedades más relevantes de la norma es que, por primera vez, se dispone de una norma conjunta para auditorías de Calidad y medioambientales, y es de especial importancia que considere la metodología para que un auditor se cualifique en las dos disciplinas.
Esta norma se enfoca hacia cuatro aspectos relativos a la realización de auditorías:
·         Principios de auditoría
·         Gestión de un programa de auditoría
·         Actividades de auditoría
·         Competencia y evaluación de los auditores
Es por lo tanto, una norma de muy amplio espectro que proporciona directrices desde un punto de vista teórico considerando aspectos éticos y metodológicos, pero también desde un punto de vista práctico no olvidando la necesidad de disponer de los recursos financieros y materiales necesarios.
Asimismo, la norma se dirige al más amplio rango de potenciales usuarios, considerando que puede utilizarse en auditorías de:
·         Primera parte o auditorías internas
·         Segunda parte. Por ejemplo, auditorías que realice una organización para la evaluación de sus proveedores
·         Tercera parte. Por ejemplo, auditorías de las entidades de certificación

ISO 9126

Es estándar internacional para evaluación de calidad del software. El estándar se divide en cuatro porciones, que tratan, respectivamente, los temas siguientes: modelo de la calidad; métrica externa; métrica interna; y métrica funcionando de la calidad.
El modelo de la calidad establecido en la primera parte del estándar, ISO 9126-1, clasifica calidad del software en un sistema estructurado de características y de secundario-características como sigue:

ISO 10006

Sistemas de gerencia de la calidad - pautas para la gerencia de la calidad en proyectos, es estándar internacional convertido por International Organization for Standardization.
La ISO 10006 da la dirección en el uso de la gerencia de la calidad en proyectos. Es aplicable a los proyectos de la complejidad que varía, pequeño o grande, de la duración corta o larga, en diversos ambientes, y con independencia de la clase de producto o de proceso implicado. Esto puede hacer necesario una cierta adaptación de la dirección para satisfacer un proyecto particular. La ISO 10006 no es una guía a la “gerencia de proyecto” sí mismo.
Características:
·         Directrices para la calidad en la gestión de proyectos
·         Aplicable a proyectos pequeños o grandes, de larga o pequeña duración
·         No es una guía de administración de proyectos en sí
·         Es un documento guía, y no utilizado para una certificación o registro
 Ventajas
·         Reduce la variedad y tipos de productos
·         Reduce inventarios y costos de producción
·         Mejora la gestión y el diseño de productos
Desventajas
·         No entra en las fases del proyecto ni describe los procesos necesarios para su ejecución
·         No incluye los procesos de gestión de la calidad y, por lo tanto, da a entender que estos procesos no forman parte de la gestión del proyecto
Puesto que la ISO 10006 es un documento de la dirección, no se piensa para ser utilizado para los propósitos de la certificación/del registro. Es una norma de calidad que lleva como título: “Gestión de la Calidad – Directrices para la calidad en la gestión de proyectos”, la cual tiene como objetivo servir de guía en aspectos relativos a elementos, conceptos y prácticas de sistemas de calidad que pueden implementarse en la gestión de proyectos o que pueden mejorar la calidad de la gestión de proyectos

ISO 27000

ISO 27001 es una norma internacional emitida por la Organización Internacional de Normalización (ISO) y describe cómo gestionar la seguridad de la información en una empresa. La revisión más reciente de esta norma fue publicada en 2013 y ahora su nombre completo es ISO/IEC 27001:2013. La primera revisión se publicó en 2005 y fue desarrollada en base a la norma británica BS 7799-2.
ISO 27001 puede ser implementada en cualquier tipo de organización, con o sin fines de lucro, privada o pública, pequeña o grande. Está redactada por los mejores especialistas del mundo en el tema y proporciona una metodología para implementar la gestión de la seguridad de la información en una organización. También permite que una empresa sea certificada; esto significa que una entidad de certificación independiente confirma que la seguridad de la información ha sido implementada en esa organización en cumplimiento con la norma ISO 27001.
Un SGSI
Un sistema de gestión de la seguridad de la información (SGSI) (en inglés: information security management system, ISMS) es, como el nombre lo sugiere, un conjunto de políticas de administración de la información. El término es utilizado principalmente por laISO/IEC 27001, aunque no es la única normativa que utiliza este término o concepto.
Un SGSI es para una organización el diseño, implantación, mantenimiento de un conjunto de procesos para gestionar eficientemente la accesibilidad de la información, buscando asegurar la confidencialidad, integridad y disponibilidad de los activos de información minimizando a la vez los riesgos de seguridad de la información.

ISO 20000

Un certificado ISO 20000 demuestra que su sistema gestión de servicios TI se ha evaluado conforme a las buenas prácticas de la norma y que cumple con la misma. La norma está destinada a empresas que ofrecen la gestión de servicios de TI tales como los de apoyo a infraestructuras y aplicaciones, tanto entregas extensas a clientes como para grupos de TI internos
La ISO 20000-1 fue creada por la International Organization for Standardization (ISO) y es la norma utilizada para la certificación. Ha reemplazado a la norma BS 15000 y proporciona una norma internacionalmente reconocida de sistema de gestión de servicios de TI. Comprende gran parte del contenido de la BS 15000, pero el material se ha reorganizado para alinearlo y armonizarlo con otras normas internacionales.
A norma también ha tenido en cuenta y ha utilizado otros documentos públicos incluyendo la norma ISO/IEC 20000-2 el Código de Buenas Prácticas de la gestión de servicios de TI y la ampliamente aceptada guía de la Librería de Infraestructura de TI (ITIL®, por su siglas en inglés, IT Infraestructura Library) elaborada a partir de sectores públicos y privados.
La ISO 20000 utiliza un enfoque exhaustivo de la gestión de servicios de TI y define un conjunto de procesos necesarios para ofrecer un servicio efectivo. Recoge desde procesos básicos relacionados con la gestión de la configuración y la gestión del cambio hasta procesos que recogen la gestión de incidentes y problemas. La norma adopta un enfoque de proceso para el establecimiento, la implementación, operación, monitorización, revisión, mantenimiento, y mejora del sistema de gestión de servicios de TI.
El Proceso de certificación de la iso 20000 es el siguiente:

MOPROSOFT

Es el Modelo de Procesos para la Industria del Software. Un Modelo para la mejora y evaluación de los procesos de desarrollo y mantenimiento de sistemas y producción de software.
Aunque MOPROSOFT fue pensado principalmente para la pequeña y mediana empresa, puede ser usado como marco de referencia para toda empresa que se inicia en un programa de mejora, para asegurar que las estrategias a lo largo de la organización están alineadas y para asegurar que los procesos ya establecidos, contemplan las mejores prácticas.
Recomendaciones Generales para Implantar MOPROSOFT
Es importante conservar las mejores prácticas con las que cuenta una organización y, en caso de ser requerido, ajustarlas para el cumplimiento con el propósito, los objetivos, la descripción del proceso establecidos por el modelo MOPROSOFT. Como ejemplo, definir un proceso de Gestión de Recursos que incorpore los elementos de los subprocesos de Recursos Humanos e Infraestructura, Bienes, Servicios y hacer un proceso en Gestión de Conocimiento de la Organización.
La participación de consultores con experiencia en el modelo que se desea implantar siempre es recomendable. En MOPROSOFT por ser un modelo de reciente creación que no cuenta con experiencia documentada, se considera indispensable.


ISO 26514:2008

Cualquier persona que utiliza el software de aplicación las necesidades de información precisa acerca de cómo el software ayuda al usuario realizar una tarea. La documentación puede ser el primer elemento tangible que el usuario ve y por lo tanto, influye en la del usuario primeras impresiones del producto de software.
La nueva Norma Internacional ISO / IEC 26514:2008 documentación ayudará a los diseñadores y desarrolladores y apoya el interés de los usuarios de software.
 La norma define el proceso de documentación de la documentación del desarrollador de vista. Abarca las etapas implicadas en el diseño, especificando, y la elaboración de la documentación de usuario. Se aplica tanto a la documentación impresa y en pantalla la documentación.
ISO / IEC 26514:2008 - Sistemas y software de ingeniería - Requisitos para los diseñadores y desarrolladores de documentación de usuario, abarca las fases implicadas en el diseño, especificando, y la elaboración de la documentación de usuario. Se divide en dos partes:
· La primera parte abarca el proceso de documentación de usuario para los diseñadores y desarrolladores de la documentación. En él se describe cómo establecer lo que necesitan los usuarios de la información, la forma de determinar la forma en que esa información debe ser presentada a los usuarios, y la forma de preparar la información y ponerla a disposición. No se limita a la fase de diseño y desarrollo del ciclo de vida, sino que incluye actividades en toda la gestión de la información y documentación de procesos.
· La segunda parte establece los requisitos mínimos para la estructura, el contenido de la información, y el formato de la documentación de usuario, incluidos los impresos y en la pantalla los documentos utilizados en el entorno de trabajo por parte de los usuarios de los sistemas que contienen software. Se aplica a los impresos de manuales de usuario, ayuda en línea, tutoriales, y documentación de referencia del usuario. La norma recomienda que el desarrollo de la documentación del usuario debería ser parte del desarrollo del producto de software y sigue los mismos procesos como el producto de software de ciclo de vida y no un ejercicio separado. 26514


ITIL

Information Technology Infrastructure Library („Biblioteca de Infraestructura de Tecnologías de Información‟), es un marco de trabajo de las mejores prácticas destinadas a facilitar la entrega de servicios de tecnologías de la información (TI) de alta calidad, conjunto de procedimientos de gestión ideados para ayudar a las organizaciones a lograr calidad y eficiencia en las operaciones de TI. Estos procedimientos son independientes del proveedor y han sido desarrollados para servir de guía para que abarque toda infraestructura, desarrollo y operaciones de TI.
Desarrollada a finales de los 80s, ITIL se ha convertido en un estándar para la administración de servicios. En sus inicios en la Gran Bretaña permitió que se administrara de manera eficaz y eficiente los costos de los recursos; por que demostró ser útil a las organizaciones en todos los sectores.
Objetivos de ITIL
  • ·         Alinear los servicios de TI con las necesidades de la empresa.
  •  Mejorar la calidad de los servicios de TI.
  • Reducir los costos por la proveeduría de servicios de TI en el mediano y largo plazo.

 Beneficios del enfoque de ITIL
·         Competitividad mejorada
·         Seguridad incrementada (disponibilidad, confiabilidad, integridad)
·         Capitalización de datos de la compañía
·         Uso de recursos optimizado
·         Herramienta de comparación y posicionamiento frente a la competencia


PMBOK

Es una colección de procesos y áreas de conocimiento generalmente aceptadas como las mejores prácticas dentro de la gestión de proyectos.
El PMBOK es un estándar reconocido internacionalmente (IEEE Std 1490-2003) que provee los fundamentos de la gestión de proyectos que son aplicables a un amplio rango de proyectos, incluyendo construcción, software, ingeniería, etc.
El 'PMBOK' reconoce 5 grupos de procesos básicos y 10 áreas de conocimiento.
 Los procesos se traslapan e interactúan a través de un proyecto o fase y son descritos en términos de:
·         Entradas (documentos, planes, diseños, etc.)
·         Herramientas y Técnicas (mecanismos aplicados a las entradas)
·         Salidas (documentos, productos, etc.).

CMMI

El modelo CMMI (Modelo integrado de madurez de la capacidad) se usa para evaluar el nivel de madurez de una compañía en términos de desarrollo informático.
CMMI, una versión más amplia, se basa en CMM, adopta la mayoría de sus conceptos y ofrece los índices de referencia de las mejores prácticas para el desarrollo de software.
El objetivo es alentar a las compañías para que monitoreen y mejoren continuamente sus procesos, y evalúen el nivel de madurez de los mismos en una escala de cinco niveles establecida por el CMMI.
 Incluye:
·         Buenas practicas reconocidas
·         Referencias para fijar objetivos
·         Referencias para fijar prioridades
CMMI enseña el camino para alcanzar un nivel de madurez de la organización o un nivel de capacidad de un área de proceso
DICE que hay que hacer pero NO DICE como hay que hacerlo.
Según el modelo que se utilice se puede obtener el documento con un conjunto de guías que ayudan en:
·         Desarrollo y mantenimiento de productos y servicios (CMMI DEV)
·         Adquisición de productos y servicios (CMMI ACQ) y
·         Establecimiento, entrega y gestión de los servicios (CMMI SVC).
Para cada área de proceso define un conjunto de buenas prácticas que habrán de ser:
·         Definidas en un procedimiento documentado
·         Provistas (la organización) de los medios y formación necesarios
·         Ejecutadas de un modo sistemático, universal y uniforme (institucionalizadas)
·         Medidas
·         Verificadas

Conclusión

La Calidad con la que se entrega un proyecto final de software va a ser la mejor carta de presentación que un como desarrollador podrá obtener a lo largo de su trayectoria, y ahora esto es mucho más fácil gracias a las Normas que son un régimen de ayuda como guía o de manera a seguir, ya que en ellas se da a conocer como poder darle una mayor validez y excelencia a nuestro trabajo transformándonos más competitivos, conocidos y sobre todos a trabajar en equipo con una mejor administración y organización, ayudando a ahorrar mas tiempo y dinero.
“Cualquier cosa que la mente puede concebir o crear se puede lograr” Napoleon Hill


Bibliografías


jueves, 1 de febrero de 2018

1.1 NORMAS Y ESTÁNDARES DE CALIDAD PARA EL DESARROLLO DE SOFTWARE


Los estándares de calidad de software hacen parte de la ingeniería de software, utilización de estándares y metodologías para el diseño, programación, prueba y análisis del software desarrollado, con el objetivo de ofrecer una mayor confiabilidad, mantenibilidad en concordancia con los requisitos exigidos, con esto se eleva la productividad y el control en la calidad de software, parte de la gestión de la calidad se establecen a mejorar su eficacia y eficiencia.


NORMAS ISO/IEC 9126


Es la norma para evaluar los productos de software, esta norma nos indica las características de la calidad y los lineamientos para su uso, las características de calidad y sus métricas asociadas, pueden ser útiles tanto como para evaluar el producto como para definir los requerimientos de la calidad y otros usos.

SPICE

Es un estándar importante iniciativa internacional para apoyar el desarrollo de una Norma Internacional para la Evaluación de Procesos de Software. El proyecto tiene tres objetivos principales: Para desarrollar un proyecto de trabajo para un estándar para la evaluación de procesos de software. Para llevar a cabo los ensayos de la industria de la norma emergente. Para promover la transferencia de tecnología de la evaluación de procesos de software en la industria mundial del software a nivel mundial.

CMMI

Es un modelo de mejora de los procesos de construcción de software que provee los elementos necesarios para determinar su efectividad. Este modelo puede ser utilizado como guía para mejorar las actividades de un proyecto, área u organización, ya que proporciona un marco de referencia para evaluar la efectividad de los procesos actuales, facilitando con ello la definición de actividades, prioridades y metas para garantizar la mejora continua.

PSP

El proceso personal del software es un método de autoconocimiento, que permite estimar cuánto se tarda un individuo en realizar una aplicación de software, para así calcular el presupuesto y asegurar la operatividad de los desarrollos. PSP se concentra en las prácticas de trabajo de los ingenieros en una forma individual.

TSP

Team Software Process es un método de establecimiento y mejora del trabajo en equipo para procesos de software. Es un proceso para equipos de software, a través del cual se contribuye equipos de alto rendimiento, capaces de comprometerse con el plan y administración del desarrollo de software, así como de producir productos de calidad y a bajo costo, logrando el mejor desempeño posible.

Moprosoft

Es una norma mexicana, basada en procesos para las industrias de software, la cual sirve para estandarizar operaciones y prácticas en gestión de ingeniería de software, para así elevar la capacidad de las organizaciones de ofrecer servicios con calidad y alcanzar niveles internacionales de competitividad. Está enfocado a las Pymes de la Industria de Software en México.

Cuadro comparativo

Estándares y Normas
Organismo que regula
Aplicable a
CMMI(SEI) Software Engineering Institute
Mejora de procesos de construcción de software y proyectos de TI.
PSPISO
Permite estimar cuánto se tarda un individuo en realizar una aplicación de software
PSP-TSPISO
Predice el tiempo y tamaño del software Administración de calidad
ISO 25000ISO
Establecen un modelo de calidad para el producto del software, además de definir la evaluación de la calidad del producto.
IEEEIEEE
Serie de documentación para el desarrollo de software y proyectos de TI
TSPTeam Software Process
Es un método de establecimiento y mejora del trabajo en equipo para procesos de software
SPICEPrograma de simulación con énfasis en circuitos integrados
Es una importante iniciativa internacional para apoyar el desarrollo de una Norma Internacional para la Evaluación de procesos del software
MOPROSOFTISO
Norma mexicana, basada en procesos para las industrias de software, la cual sirve para estandarizar operaciones y prácticas en gestión de ingeniería de software

miércoles, 31 de enero de 2018

1.2 NORMAS QUE SE APLICAN EN PROYECTOS DE TI

Estándar
Es un conjunto de reglas que deben cumplir los productos,procedimientos o investigaciones que afirmen ser compatibles con el mismo producto. Los estándares ofrecen muchos beneficios, reduciendo las diferencias entre los productos y generando un ambiente de estabilidad, madurez y calidad en beneficio de consumidores e inversores.Los esfuerzos que se están realizando y los ya realizados han perseguido distintos objetivos que van desde la definición de API(Interface de Programación de Aplicaciones), los formatos de los ficheros con la información de parámetros biométricos, la encriptación de la información biométrica, la interacción entre dispositivos biométricos diferentes, etc.
Normas
Son reglas de conductas que nos imponen un determinado modo de obrar o de abstenernos. Las normas pueden ser establecidas desde el propio individuo que se las auto impone, y en este caso son llamadas normas autónomas, como sucede con las éticas o morales. Así,una persona ayuda a un necesitado porque se lo ordena su propia conciencia, y cuyo castigo también es personal, y está dado por el remordimiento.

sábado, 10 de diciembre de 2016

MEJORAS DE LOS EQUIPO

EQUIPO 4   dydaj HOTELES 


Una de las FORTALEZAS que tenía este equipo es que tiene muy ordenada su información ya que los actores son los necesarios y útiles para la realización.

Un par de DEBILIDADES  que tiene el proyecto es que:
·         No menciona en donde se almacena la página (no tiene servidor).
·         Y que en el ejemplo que se dio en clase es que el dueño del hotel no tiene la autorización de lo que se hace en su página como: cuantas habitaciones están reservadas, cuanto dinero entra entre otras

Una de las MEJORAS que considero que debe de tener es que su administrador y duelño del hotel debe de tener también un control de lo que pasa en el sistema, tambien se puede implementar la forma de pago la seguridad de la base de datos.

viernes, 9 de diciembre de 2016

DIAGRAMA DE SECUENCIA

El diagrama de secuencia es un tipo de
diagrama usado para modelar interacción entre objetos
en un sistema según UML.


Un diagrama de secuencia muestra la interacción de un conjunto de objetos en una aplicación a
través del tiempo y se modela para cada caso de uso.


Pueden ser usados en dos formas:

De instancia: Describe un escenario específico (un escenario es una instancia de la ejecución de un caso de uso).

Genérico: Describe la interacción para un caso de uso. Utiliza ramificaciones ("branches"), condiciones y bucles.

Los mensajes se dibujan cronológicamente desde la parte superior
del diagrama a la parte inferior; la distribución horizontal de los
objetos es arbitraria.

ELEMENTOS DE UML

Diagrama de casos de uso

Los diagramas de casos de uso describen las relaciones y 
las dependencias entre un grupo de casos de uso y los actores 
que participan en el proceso.


Diagrama de clase

Los diagramas de clase muestran las distintas clases que componen 
un sistema y cómo se relacionan entre sí. Se dice que los diagramas 
de clase son «estáticos» porque muestran las clases, junto a sus 
métodos y atributos, así como las relaciones estáticas entre ellos: 
qué clases «conocen» a otras clases, o qué clases «son parte» de 
otra clase, aunque no muestran las llamadas a los métodos entre ellas.


Diagramas de secuencia

Los diagramas de secuencia muestran el intercambio de mensajes
 (es decir, llamadas a métodos) entre varios objetos en una situación 
específica delimitada por un tiempo. Los objetos son instancias de 
clases. 

Los diagramas de secuencia ponen especial énfasis en el orden 
y en las veces que se envían mensajes a los objetos.


Diagrama de estados

Los diagramas de estados muestran los diferentes estados de un 
objeto durante su vida y los estímulos que hacen que el objeto
cambie su estado.


Diagrama de colaboracion

Un diagrama de colaboración en las versiones de UML 1.x es 
esencialmente un diagrama que muestra interacciones organizadas 
alrededor de los roles. A diferencia de los diagramas de secuencia, 
los diagramas de colaboración, también llamados diagramas de
 comunicación, muestran explícitamente las relaciones de los roles.


sábado, 29 de octubre de 2016

Estudio de factibilidad

El estudio de factibilidad es un instrumento que sirve para orientar la toma de decisiones en la evaluación de un proyecto y corresponde a la última fase de la etapa pre-operativa o de formulación dentro del ciclo del proyecto.


Estudio de factibilidad, o también Estudio de viabilidad, es el análisis financiero, económico y social  de una inversión 


referencias:
https://es.wikipedia.org/wiki/Estudio_de_factibilidad

jueves, 27 de octubre de 2016

VALIDACION DE REQUERIMIENTOS

La validación consiste en detectar y corregir cualquier requisito innecesario e incorrecto.

"Proceso de comprobación de que estos requisitos fueron especificados de acuerdo a las necesidades de los clientes".

Evita el riesgo de realizar una mala implementación. 


SELECCIONAR E INTEGRAR LAS TÉCNICAS DE VALIDACIÓN DE REQUERIMIENTOS

* Identifica las técnicas de validación mas apropiada
* Escoge una combinacion de tecnicas, diferentes técnicas para diferentes representaciones y partes de los requerimientos.


ASEGURA LA PARTICIPACIÓN ADECUADA DEL CLIENTE 

*Verifica que los requerimientos del usuario describan la forma en que interactúan con los usuarios.
*Tiene que ser igual a lo que el cliente pidio.


VALIDE LOS REQUERIMIENTOS 

*Implica comprobar con un subconjunto de los requisitos estén bien definidos, esto se le debe realizar al principio del desarrollo de los requisitos y no cuando se tenga el detalle de los modelos de análisis.

REVISAR LA DOCUMENTACIÓN DE REQUERIMIENTOS 

*Debe estar basado en retroalimentación de la etapa anterior.
*Realizar análisis de los requisitos para saber como los cambios afectan al proyecto 
* Repetir el ciclo a medida que avanza el proceso de desarrollo de requerimientos.


REFERNCIAS:


domingo, 25 de septiembre de 2016

Metodología de desarrollo de software

Metodología de desarrollo de software en ingeniería de software es un marco de trabajo usado para estructurar, planificar y controlar el proceso de desarrollo en sistemas de información.


El desarrollo de software, es uno de los sectores tecnológicos más competitivos y no es algo nuevo, ya que durante muchos años lo ha sido, sin embargo ha tenido una evolución constante en lo que se refiere a las metodologías o bien, las formas en las cuales se realiza la planeación para el diseño del software, básicamente con el objetivo de mejorar, optimizar procesos y ofrecer una mejor calidad.


¿En qué consisten las Metodologías de Desarrollo de Software?


Una Metodología de desarrollo de software, consiste principalmente en hacer uso de diversas herramientas, técnicas, métodos y modelos para el desarrollo. Regularmente este tipo de metodología, tienen la necesidad de venir documentadas, para que los programadores que estarán dentro de la planeación del proyecto, comprendan perfectamente la metodología y en algunos casos el ciclo de vida del software que se pretende seguir.

miércoles, 7 de septiembre de 2016

Metodologias "Agiles y tradicionales"


DEFINICION


La metodología hace referencia al camino o al conjunto de procedimientos racionales utilizados para alcanzar el objetivo o la gama de objetivos que rige una investigación científica, tareas que requieran habilidades, conocimientos o cuidados específicos. Con frecuencia puede definirse la metodología como el estudio o elección de un método pertinente o adecuadamente aplicable a determinado objeto.


Resultado de imagen para metodologias


METODOLOGIA AGIL 

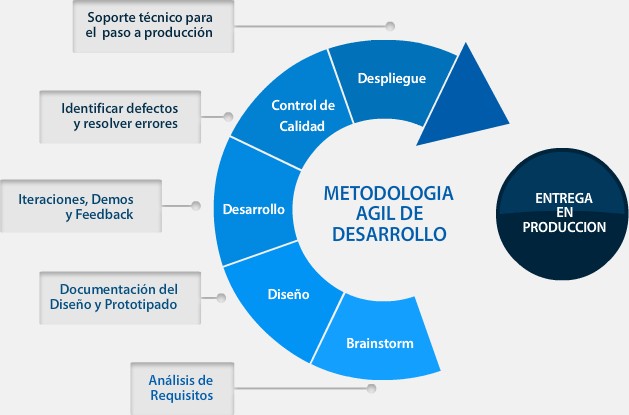
El desarrollo ágil de software envuelve un enfoque para la toma de decisiones en los proyectos de software, que se refiere a métodos de ingeniería del software basados en el desarrollo iterativo e incremental, donde los requisitos y soluciones evolucionan con el tiempo según la necesidad del proyecto. Así el trabajo es realizado mediante la colaboración de equipos auto-organizados y multidisciplinarios, inmersos en un proceso compartido de toma de decisiones a corto plazo.


Resultado de imagen para metodologia agiles


METODOLOGIA TRADICIONAL 

Estas metodologías tradicionales imponen una disciplina de trabajo sobre el proceso de desarrollo del software, con el fin de conseguir un software más eficiente. Para ello, se hace énfasis en la planificación total de todo el trabajo a realizar y una vez que está todo detallado, comienza el ciclo de desarrollo del producto software. Se centran especialmente en el control del proceso, mediante una rigurosa definición de roles, actividades, artefactos, herramientas y notaciones para el modelado y documentación detallada.


Resultado de imagen para metodologia TRADICIONAL

REFERENCIAS:
 https://es.wikipedia.org/wiki/Metodolog%C3%ADa
https://es.wikipedia.org/wiki/Desarrollo_%C3%A1gil_de_software

lunes, 15 de agosto de 2016

LINEAMIENTO DE UNA AUDITORIA

Existen diferentes formas de lineamieto para tener una auditoria con calidad.
He aqui un ejemplo de los lineamientos


LINEAMIENTOS GENERALES PARA LA REALIZACIÓN DE AUDITORÍAS 

OBJETIVO: Los presentes lineamientos tienen por objeto proporcionar un instrumento que regule el trabajo de auditorías de desempeño que desarrolle el personal de las Direcciones Generales de Contralorías Internas y sus Órganos de Control Interno, estableciendo con claridad y precisión, qué se deben atender en cada una sus etapas.

AMBITO DE APLICACION :Los presentes lineamientos contienen los elementos mínimos que deberá considerar el personal de las Direcciones Generales de Contralorías Internas y sus Órganos de Control Interno en la realización de las auditorías de desempeño, las cuales podrán complementarse en atención a los programas, procesos, procedimientos y el criterio profesional de los auditores de desempeño.

DEFINICIONES  Para efectos de los presentes lineamientos se entiende por:

Área crítica: Es todo aquel elemento o factor que influye en el comportamiento de la misión, visión, objetivos estratégicos o base legal de actuación de la Unidad de Gobierno.

Auditor: Es un servidor público que tiene la oportunidad de servir a la sociedad en un espacio de importancia suprema, vigilando la legalidad, honestidad, oportunidad y transparencia del comportamiento de los servidores públicos que intervienen en la Administración Pública del Distrito Federal.

Auditor de Desempeño: Auditor adscrito a las Direcciones Generales de Contralorías Internas y sus Órganos de Control Interno, que han sido capacitados para llevar a cabo una auditoría de desempeño.

Auditoría: Es un proceso independiente con enfoque sistemático y disciplinario, cuyo objetivo es agregar valor preventivo y correctivo al desempeño de los sistemas operativos de la Administración Pública del Distrito Federal, y obtener evidencia del grado en que cumple su gestión pública.


Auditoría de Desempeño: Es el examen originado en la transparencia y rendición de cuentas por el que se evalúa a través de indicadores, la debida atención a la economía, eficacia y la eficiencia en el cumplimiento de las actividades, procesos y programas de la Administración Pública del Distrito Federal, con el propósito de conocer el grado de atención y alcance de objetivos, en razón a la satisfacción lograda por los bienes, servicios, procedimientos y los beneficios e impacto de éstos en la población.

APDF: Administración Pública del Distrito Federal

Cobertura: La relación porcentual entre la población beneficiada y la población objetivo de un programa público.

Control interno institucional: Es un proceso llevado a cabo por la Administración Pública del Distrito Federal: Titulares, Órganos de Gobierno y el resto del personal cualquiera que sea su naturaleza laboral, y está diseñado para proporcionar una seguridad razonable en el logro de sus objetivos, dentro de las siguientes categorías: Eficacia y eficiencia de las operaciones; confiabilidad de los informes financieros y operativos; cumplimiento de las disposiciones legales y protección de los bienes gubernamentales.

Dependencias: La Jefatura de Gobierno, las Secretarías, la Oficialía Mayor, la Consejería Jurídica y de Servicios Legales, la Contraloría General y la Procuraduría General de Justicia del Distrito Federal.

Diagnóstico FODA: Es el diagnóstico administrativo que presenta el auditor de desempeño, en donde expresa su opinión de la situación general que identificó de la Unidad de Gobierno en la fase de análisis general y evaluación preliminar; en donde clasifica como fortalezas a todos aquellos elementos que la Unidad de Gobierno tiene como aspectos positivos de carácter interno, y a las debilidades, como los aspectos negativos. Las amenazas y oportunidades se refieren a todos aquellos elementos externos negativos y positivos, respectivamente, que se presentan en el ámbito de la Administración Pública del Distrito Federal en el contexto general y que inciden de alguna manera en la operación de la Unidad de Gobierno.

Entidades: Los organismos descentralizados, las empresas de participación estatal mayoritaria y los fideicomisos públicos de la Administración Pública del Distrito Federal.

Estatuto: El Estatuto de Gobierno del Distrito Federal.

Economía: Es elegir la alternativa que conduce al máximo cumplimiento de los objetivos, cuando el gasto es igual. Implica elegir entre las opciones que conducirán al logro de los fines propuestos, aquella que requiera el menor gasto presupuestal. Se determina comparando el costo real de las actividades realizadas contra el costo promedio o el establecido en el presupuesto.

Eficacia: Es un concepto ligado al logro de los objetivos. Consta de dos partes: una relativa a si se han logrado los objetivos y metas establecidos; y la otra, sobre si los acontecimientos deseados efectivamente han ocurrido y si pueden atribuirse a las acciones aplicadas .Es la medición resultante de la comparación del desempeño real contra el desempeño programado.

Eficiencia: Es la proporción entre utilización de insumos, recursos, costos, tiempo y forma en los que se relacionan los fines con los medios. Mide y califica el recorrido entre medios y fines. Se calcula comparando el monto de todos los recursos utilizados contra los bienes o servicios producidos como resultado de las actividades desarrolladas.

Indicadores de Gestión: Permiten determinar el grado de ejecución de las actividades, la asignación y el uso de recursos en las diferentes etapas de los procesos, proyectos y programas.

Indicadores de Impacto: Permiten medir los efectos a mediano y largo plazo de un conjunto de acciones en el nivel de desarrollo social, económico o político de una sociedad.

Indicadores de Resultados: Permiten medir el grado de logro de los objetivos de la Unidad de Gobierno, sus servicios, programas y proyectos.

Metas Estratégicas: Estimación de resultados cuantitativos a obtener en el corto plazo, a efecto de cumplir con los objetivos previstos. En este sentido, los objetivos señalan la dirección a seguir y las metas cuantifican y miden los resultados deseados en el corto plazo.
Misión: Razón de ser de la existencia de la Unidad de Gobierno. En las entidades del sector público, la definición de la misión se establece por lo general en las leyes y documentos que los crean, así como en los reglamentos y demás disposiciones que regulan su constitución y funcionamiento.

Objetivo: Indica la finalidad de los esfuerzos de una Unidad de Gobierno para contribuir al cumplimiento de la misión, tanto de la organización como de los propósitos institucionales.

Objetivos Estratégicos: Lograr la visión y cumplir con la misión requiere de acciones continuas y efectivas durante varios años, y para ello es necesario definir objetivos y metas. Los objetivos fijan lo que se debe alcanzar en el largo plazo.

Organización: Puede caracterizarse de diferentes formas, pero en la mayoría de los casos significa la suma de personas, estructuras y procesos que se proponen lograr determinados objetivos.

Órganos Político-Administrativos: Los establecidos en cada demarcación territorial dotados de atribuciones de decisión, ejecución y autonomía de gestión a los que genéricamente se les denomina Delegaciones del Distrito Federal, y tienen establecidas sus atribuciones en la Ley y su Reglamento.

Órganos Desconcentrados: Los dotados de atribuciones de decisión, ejecución y autonomía de gestión y cuyas atribuciones se señalan en sus instrumentos de creación o en su Reglamento.

Portal de Internet: La página Web de las Unidades de Gobierno de la Administración Pública del Distrito Federal.

Presupuesto por Resultados: Estrategia para asignar recursos en función del cumplimiento de objetivos previamente definidos, determinados por la identificación de demandas a satisfacer, así como por la evaluación periódica que se haga de su ejecución con base en indicadores.

Programas Delegaciones: Los programas de desarrollo de los órganos político administrativos del Distrito Federal.

Programa General: El Programa General de Desarrollo del Distrito Federal en los términos que señala el artículo 25 de la Ley de Planeación de Desarrollo del Distrito Federal.

Programa Operativo Anual: Deriva del Programa Operativo y es la base para la integración de los Anteproyectos de Presupuestos anuales de las propias dependencias, órganos desconcentrados, delegaciones y entidades.

Programa Operativo de la Administración Pública: Cuantifica los objetivos y metas previstas en el Programa General de Desarrollo vigente, los programas y los programas de las delegaciones para la asignación de los recursos presupuestales y se refiere a la actividad conjunta de la administración pública local.

Programas de Mediano Plazo: Los programas sectoriales, institucionales, especiales y parciales, que se deriven del Programa General de Desarrollo del Distrito Federal vigente.

Programas Sociales Específicos: Es una intervención pública directa que, mediante un conjunto sistemático y articulado de diagnósticos, objetivos, acciones y estrategias institucionales de la Administración Pública del Distrito Federal, busca contribuir al bienestar social, objeto individual y colectivo; así como a la materialización y goce progresivo de los derechos sociales mediante la distribución de recursos, la provisión de servicios, el otorgamiento de subsidios y la construcción y operación de infraestructura social.

Programas Sujetos a Reglas de Operación: Todos los programas sociales específicos de transparencias, prestación de servicios, otorgamiento de subsidios u operación de infraestructura social. Estas Reglas deberán ser elaboradas de conformidad con los lineamientos que emita el Consejo de Evaluación, y publicarse a más tardar el 31 de enero de cada ejercicio fiscal, o bien antes de entrar en operación.

Propuesta de valor: Recomendaciones enfocadas a mejorar la eficiencia de operación de los procesos de las áreas auditadas de la Administración Pública del Distrito Federal, generalmente implican la modificación del proceso revisado. Dicha modificación pudiera llegar a constituir un compromiso formal entre las áreas involucradas o entre distintas Unidades de Gobierno.

Reglas de Operación: Son las normas, lineamientos y mecanismos que rigen a cada uno de los programas sociales, mediante los cuales se organizan sus distintas etapas o fases de instrumentación y que resumen la planificación anual de los medios, acciones y metas, así como los indicadores correspondientes, para avanzar en el cumplimiento de los objetivos estratégicos de dichos programas.

Rendición de cuentas: Es la práctica permanente de colocar la información en la vitrina pública, para que cualquiera pueda revisarla, analizarla, y en su caso, utilizarla como fundamento de sanción.

Transparencia: Posibilidad de que toda persona pueda tener acceso a la información pública gubernamental, mediante procedimientos sencillos, expeditos y gratuitos; a través de la generación y publicación de información sobre sus indicadores de gestión y del ejercicio de los recursos públicos de manera completa, veraz, oportuna y comprensible.

Unidades administrativas: Las dotadas de atribuciones de decisión y ejecución, que además de las Dependencias y los Órganos Político-Administrativos son las Subsecretarias, la Tesorería del Distrito Federal, la Procuraduría Fiscal del Distrito Federal, las Coordinaciones Generales, las Direcciones Generales, las Subprocuradurías, las Subtesorerías, los Órganos Desconcentrados, las Direcciones Ejecutivas, las Contralorías Internas, así como cualquier otra que realice este tipo de atribuciones conforme a lo previsto en el Reglamento Interior de la Administración Pública del Distrito Federal.

Unidades Administrativas de Apoyo Técnico-Operativo: Las que asisten técnica y operativamente a las Unidades Administrativas de las Dependencias, de los Órganos Político-Administrativos, a los Órganos Desconcentrados, y que son las Direcciones de Área, las Subdirecciones, las Jefaturas de Unidad Departamental, las Jefaturas de Oficina, las Jefaturas de Sección y las Jefaturas de Mesa, de acuerdo a las necesidades del servicio, siempre que no cuenten con atribuciones de decisión y ejecución, que estén autorizadas en el presupuesto y con funciones determinadas en el Reglamento Interior de la Administración Pública del Distrito Federal o en los manuales administrativos de cada Unidad Administrativa.

Unidad de Gobierno: Las Dependencias, Órganos Desconcentrados, Órganos Político- Administrativos y Entidades de la Administración Pública del Distrito Federal.

CUARTO. Descripción General.- Para el desarrollo de las auditorías de desempeño los presentes lineamientos establecen las siguientes Fases: Entendimiento de la Unidad de Gobierno y Diagnóstico Inicial; Estrategia de la Auditoría de Desempeño; Realización de la Auditoría de Desempeño y Evaluación del Desempeño. En cada una de ellas se establecen las actividades a desarrollar con sus respectivos objetivos: requerimiento documental; acciones y entrevistas a realizar y los productos que se generan. Con ello se establece una estructura lógica y secuencial que obedece a la concepción que la Contraloría General del Distrito Federal tiene de las auditorías de desempeño.